Shqip
 English
 Français
 Deutsch
 Ελληνικά
 Italiano
 Srpski
 Türkçe
Nga Evropa në Azi, çaktivizohen mijëra faqe qeveritare dhe shërbime publike në mbarë botën, roli i IA-së në zbulimin e të metave në PHP


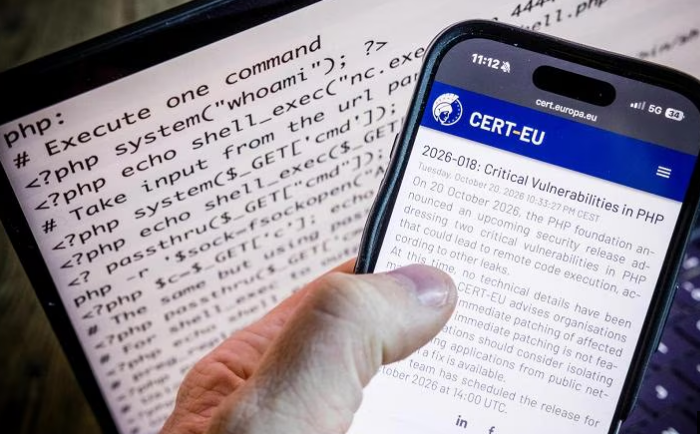
Një alarm i shkallës globale ka mobilizuar autoritetet ndërkombëtare të sigurisë kibernetike, qeveritë dhe korporatat e mëdha teknologjike, pas zbulimit të dy dobësive kritike në gjuhën e programimit PHP, e cila përdoret nga afro 70% e faqeve të internetit në botë. Të metat e sigurisë, të njohura si “PHP2Shell” (CVE-2026-109618 dhe CVE-2026-109619), kanë marrë pikëzimin maksimal të rrezikshmërisë prej 9.2 nga 10. Kjo ka detyruar dhjetëra shtete të çaktivizojnë paraprakisht portalet qeveritare, spitalore dhe bankare për të parandaluar marrjen e kontrollit të serverëve apo vjedhjen e të dhënave.
Shkalla e sulmeve dhe tentativa për të shfrytëzuar këtë dobësi u rrit në mënyrë eksponenciale menjëherë pas bërjes publike të problemit. Matthew Prince, CEO i kompanisë së infrastrukturës së internetit Cloudflare, bëri të ditur shifrat e frikshme të tentativave të zbuluara në rrjetin e tij: “Nga mijëra, numri u rrit në dhjetëra mijëra brenda 45 minutave nga njoftimi, në qindra mijëra brenda dy orësh dhe tani në miliona”. Paralelisht, gjiganti teknologjik Amazon konfirmoi se mjetet e tij të sigurisë kishin kapur orvatjet e para të hakerëve që më 17 tetor, katër ditë përpara zbulimit publik.
Përballë këtij kërcënimi, institucionet më të larta të Bashkimit Evropian dhe agjencitë e sigurisë kanë reaguar me një bllok të bashkuar. Komisioni Evropian, ENISA, CERT-EU dhe Europol iu bënë thirrje organizatave publike e private për veprim urgjent, duke rekomanduar përditësimin e menjëhershëm ose izolimin e sistemeve. Si rrjedhojë e këtyre masave mbrojtëse, një sërë vendesh si Holanda, Gjermania, Franca, Finlanda, Belgjika dhe Republika Çeke ndërprenë përkohësisht aksesin në faqe kyçe shtetërore, spitale, universitete dhe kompani private si Fondacioni Wikimedia apo operatori francez Orange.
Në Gjermani, Zyra Federale për Sigurinë e Informacionit (BSI) e ka klasifikuar kërcënimin si “jashtëzakonisht të lartë”. Zëvendëspresidenti i BSI-së, Thomas Caspers, paralajmëroi se “shfrytëzimi në shkallë të gjerë i dobësisë është i mundshëm brenda disa orësh nga publikimi i përditësimeve”, duke sqaruar se hakerat mund të përdorin mjete të bazuara në IA për të zhvilluar me shpejtësi kod sulmi. Megjithatë, Ministri gjerman i Digjitalizimit, Karsten Wildberger, qetësoi opinionin publik duke deklaruar se “bazuar në informacionin që kemi deri më tani, aktualisht nuk ka indikacione për një kompromentim të vërtetë të sistemeve të administratës federale”.
Efektet e kësaj krize u ndien fuqishëm edhe në Azi dhe Britaninë e Madhe. Qeveria e Japonisë pezulloi pjesërisht faqet e ministrive dhe institucioneve financiare si MUFG Bank, ndërsa Sekretari i Përgjithshëm i Kabinetit Japonez, Minoru Kihara, konfirmoi se pezullimet erdhën si masë paraprake dhe se “deri më tani nuk është raportuar asnjë dëmtim në sistemet qeveritare”. Nga ana tjetër, në Mbretërinë e Bashkuar, ku mbi 30 shërbime digjitale pësuan ndërprerje provizore, ekzekutivi garantoi se asnjë shërbim publik thelbësor nuk u cenua.
Një detaj i rëndësishëm në këtë krizë globale është roli i dyfishtë i Inteligjencës Artificiale. Modelet më të avancuara si GPT-5.6 Sol nga OpenAI dhe Gemini 4 Argon nga Google Cloud ndihmuan kërkuesit e sigurisë në zbulimin e të metave dhe bërjen të mundur të korrigjimeve. Duke komentuar ngjarjen nga Këlni, CEO i Microsoft, Satya Nadella, nënvizoi se nuk kishte parë një situatë të tillë për një kohë të gjatë, duke bërë thirrje për ndërtimin e sistemeve digjitale që mund të mirëmbahen dhe përditësohen në mënyrë të sigurt dhe dinamike.
/rtsh.al/
Të gjitha të drejtat e këtij materiali janë pronë ekskluzive dhe e patjetërsueshme e RTSH, sipas Ligjit Nr.35/2016 “Për të drejtat e autorit dhe të drejtat e tjera të lidhura me to”. Ndalohet kategorikisht kopjimi, publikimi, shpërndarja, tjetërsimi etj, pa autorizimin e RTSH, në të kundërt çdo shkelës do mbajë përgjegjësi sipas nenit 179 të Ligjit 35/2016.
Komentet 0
Ende nuk ka komente. Bëhuni i pari që komenton.
Të ngjashme
Të fundit


Më të lexuarat